



text size
Koliko smo daleko od trenutka kada će kvantna računala bez problema razbiti današnju kibernetičku zaštitu i zašto se napadi tipa "prikupi sad, dešifriraj poslije" događaju, a da žrtve za to uopće ne znaju? U razdoblje u kojem će moćnija računala razbiti današnju zaštitu vjerojatno ćemo ući već za nekoliko godina.
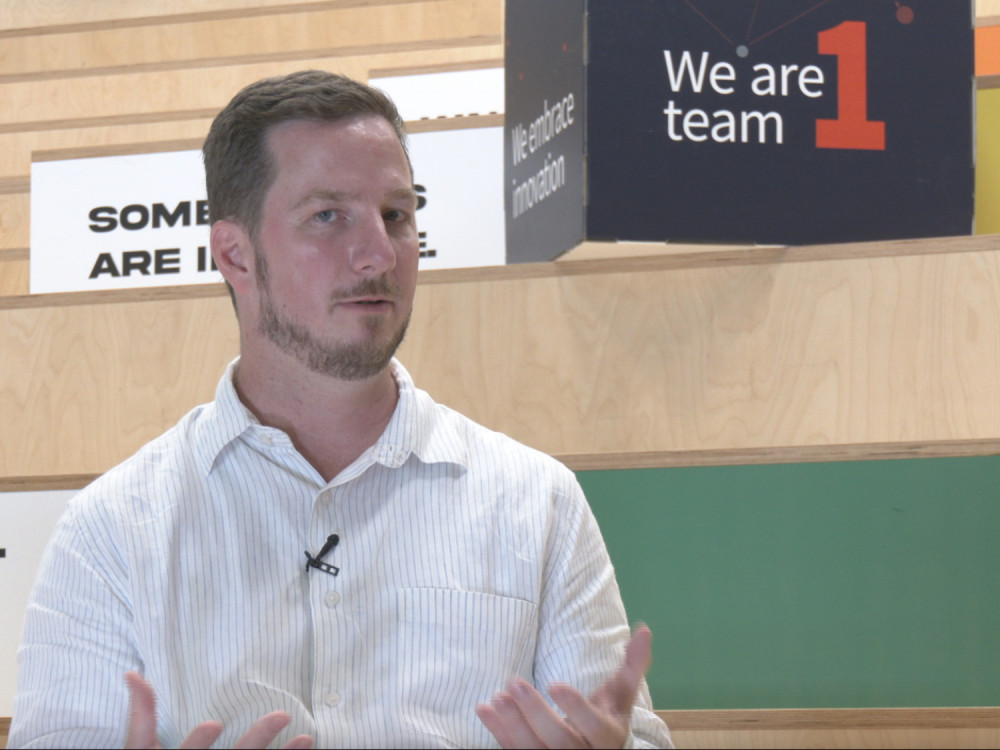
Internet ne mora nužno postati manje siguran zbog kvantnih računala. Paradoks je u tome što će morati postati sigurniji. Što tvrtke moraju učiniti kako bi izbjegle prijetnje u budućnosti i kakva je uloga umjetne inteligencije u pronalaženju sigurnosnih propusta? O tome smo razgovarali s Kevinom Kaneom iz tvrtke American Binary.
Možete li objasniti što je kvantna prijetnja i zašto je trenutnoj kibernetičkoj sigurnosti potrebna nadogradnja?
Čitaj više
Gubimo li kontrolu nad umjetnom inteligencijom? Što pokreće nove strahove
Niz kibernetičkih incidenata i opomena samih razvijatelja ponovno su pokrenuli raspravu o sigurnosti umjetne inteligencije, dok vodeće tehnološke kompanije i zakonodavci traže načine za obuzdavanje brzog napretka te tehnologije.
15.09.2026
Poduzetnička revolucija Zapada je stvarna, ali krhka
Iako umjetna inteligencija pokreće novi val poduzetništva na Zapadu, njegov dugoročni opstanak ovisit će o reakciji vlada i velikih tvrtki.
15.09.2026
Kriza umjetne inteligencije u matematici nosi pouku za sve nas
Dok umjetna inteligencija sve brže rješava složene matematičke zagonetke, matematičari se suočavaju s krizom identiteta koja bi mogla promijeniti način na koji vrednujemo ljudski rad.
14.09.2026
Europski prvak u umjetnoj inteligenciji Mistral AI prikupio tri milijarde eura uz valuaciju od 21 milijarde eura
Startup za umjetnu inteligenciju sa sjedištem u Parizu prikupio novac za proširenje i izgradnju novih podatkovnih centara.
08.09.2026
Naravno. Kvantna računala moći će razbiti šifriranje koje se upotrebljava za zaštitu svjetskih financijskih i zdravstvenih sustava, nacionalne sigurnosti te vojnih i obrambenih sustava, opreme i komunikacija.
Google i tvrtka Oratomics, koja se bavi kvantnim računalstvom s neutralnim atomima, prije nekoliko su mjeseci objavili dokumente koji ukazuju na to da bi se vremenski okvir mogao skratiti već do 2029. godine. Zapravo su u jednome od zajedničkih dokumenata naznačili kako ne bi trebalo očekivati da će ubuduće objavljivati svoja saznanja i nova istraživanja, što znači da bi moglo biti moralno nepromišljeno otkriti svijetu koliko su blizu i kako su u tome uspjeli.
Tko će se koristiti tim sustavima – vlade ili kibernetički kriminalci?
Razvoj takvog računala zahtijeva desetljeća istraživanja i tehničkih sposobnosti. U početku će to biti vlade, slično kao što se internet u SAD-u najprije upotrebljavao u vojne svrhe ili kao što nuklearno oružje još uvijek nije u rukama običnih ljudi. Te će vrste ranih računala iz sigurnosnih razloga vjerojatno monopolizirati vlade.
Trebamo li biti zabrinuti oko toga koje će se vlade prve koristiti tim sustavima?
Prve će biti vlade s tehnološkom infrastrukturom potrebnom za njihov razvoj te sa stručnim znanjem i iskustvom. Kvantna računala šire se po vrlo sličnom obrascu kao i nuklearno oružje: Francuska, Njemačka, Ujedinjeno Kraljevstvo, Izrael, Sjedinjene Američke Države, Kina, Južna Koreja i Japan. Uz ubrzani razvoj, možda zahvaljujući doprinosu u dijelovima i komponentama, istraživače kvantnih algoritama imaju i Iran, Singapur te neke druge zemlje.
Možete li biti konkretniji o tome što to znači, primjerice, za kriptovalute i slične tehnologije?
U dokumentima koje su objavili Google i Oratomics, upravo je Google naznačio da postoji mogućnost da Bitcoin neće preživjeti nakon 2029. godine.
Osim ako ne učinimo – što?
Moramo prijeći na nove postkvantne algoritme koje kvantno računalo ne može razbiti. U tom je slučaju postkvantni algoritam matematički znatno složeniji od onih koji trenutačno štite svjetsku infrastrukturu i Bitcoin.
Tvrtka American Binary, koju ste suosnovali, nedavno je uvela nove metode za provjeru sigurnosti i autentičnosti prijava u postkvantne VPN-ove. Što to znači u praksi i zašto je to tako važna prekretnica?
Šifriranje se sastoji od četiri dijela. Prvi je autentifikacija. Valja potvrditi da sam ja ja i da ste vi vi te da nismo varalice. To se neće provjeravati putem videa jer možemo obaviti na tisuće transakcija na sat. Ako smo u financijama, trgovanju, obrani ili pri slanju informacija senzorima, autentifikacija mora biti automatizirana svaki put kada pošaljete mali paket ili komadić informacije. Dakle, potvrđujemo vaš i moj identitet.
Drugi je dio razmjena ključeva. Moram vam poslati ključ, a vi ćete se njime poslužiti za otključavanje važne stvari koja slijedi. Ta se važna stvar naziva masovno šifriranje. To je bit, to je ključni dio. I četvrti je dio sažimanje (hashing), odnosno provjera da cijeli sustav nije kompromitiran.
Imamo, dakle, autentifikaciju, razmjenu ključeva, masovno šifriranje i sažimanje. Autentifikacija mora biti postkvantna. Razmjena ključeva mora biti postkvantna. Upotreba klasične, stare razmjene ključeva nije dovoljna.
Sve tvrtke na svijetu koje poznajem još uvijek upotrebljavaju klasičnu razmjenu ključeva. Provode, dakle, postkvantnu autentifikaciju, klasičnu razmjenu ključeva te potom pravilno masovno šifriranje i sažimanje. Pogrešno je u tome što to miješaju sa starom razmjenom ključeva koju su prije 60 godina izradili Whitfield Diffie i Martin Hellman. Whitfield Diffie pridružio se našem savjetodavnom odboru upravo zato što mijenjamo njegovu razmjenu ključeva.
Imamo prvu stručno recenziranu postkvantnu razmjenu ključeva uz primjenu najviše razine sigurnosti za postkvantno šifriranje od strane tijela za standardizaciju, što je u SAD-u Nacionalni institut za standarde i tehnologiju (NIST). Standardizirali su četiri postkvantna algoritma koji imaju različite razine sigurnosti. Naša razmjena ključeva upotrebljava najvišu razinu sigurnosti. Za tehničke stručnjake, riječ je konkretno o ML-KEM-1024. Imamo jedinu funkcionalnu i stručno recenziranu razmjenu ključeva za postkvantno šifriranje. I to smo ugradili u mrežni protokol koji je nov i koji bi mogao zamijeniti stari koji se upotrebljava diljem svijeta. Ugradili smo ga i u VPN, a kasnije nam je u planu i rješenje nulte vjere (Zero Trust), koje bi organizacijama omogućilo i upravljanje unutarnjim prijetnjama i zaštitu komunikacije diljem svijeta.
Kažete da tradicionalna kibernetička sigurnost više nije dovoljna za zaštitu od napada po principu "prikupi sad, dešifriraj poslije". Događaju li se takvi napadi sada, a da žrtve, tvrtke i organizacije, uopće ne znaju za njih?
Da, trenutačno mnoge države snimaju promet putem interneta i mobilnih mreža te ga pohranjuju za kasnije dešifriranje. Jedan je od najvećih prekršitelja Kina, koja već oko 15 godina u realnom vremenu snima svaki podatak sa svakog uređaja i svakog telefona diljem kontinenta.
Snimaju i izvan svojih mreža te ih u tome uvijek uhvate. Razlika između onoga što oni rade i onoga što rade, primjerice, Europa ili SAD jest u tome što su Europa, SAD i većina svijeta zadovoljni statusom quo. Kinezi, pak, nisu zadovoljni statusom quo. Njihovo se snimanje stoga smatra potencijalno neprijateljskim s ciljem promjene statusa quo, što bi moglo imati neželjene posljedice za sve ostale kojima se sviđa postojeće stanje.
Riječ je o namjeri mijenjanja političkih i financijskih sustava?
Pa, ako možete dešifrirati informacije u financijskom sustavu... ne možete poslati vojnike u rat ako ih ne možete platiti. I kada biste, primjerice, dešifrirali razmjenu ključeva iz banke ili centra za upravljanje imovinom u Singapuru ili Saudijskoj Arabiji, objavili je na Redditu i ona bi stigla do Wall Streeta, moglo bi doći do navale na banku, zar ne?
Jer ljudi neće čekati dva tjedna da neki stručnjak kaže: "Pa zapravo je taj dio još uvijek bio siguran." Nikoga to neće zanimati, vrlo je vjerojatno da će jednostavno napustiti banku. A ako pogodite pet banaka odjednom, možda će napustiti i čitavu zemlju, što znači bijeg kapitala.
Zadnji se put to dogodilo 1997. godine tijekom azijske financijske krize. U Aziji to nazivaju krizom Međunarodnog monetarnog fonda (MMF). Razlog za taj naziv jest to što je jedini način za zaustavljanje bijega kapitala taj da netko poput MMF-a podupre vašu valutu, tako da za ulagače bude sigurno vratiti se uz iznimno visoku kamatnu stopu. Južna Koreja se ni danas nije potpuno oporavila od te financijske krize.
Kvantna računala upotrijebljena u takvom scenariju mogla bi državi poput Kine omogućiti da zaključa financijski sustav i napadne susjednu zemlju, a vi niste sposobni organizirati odgovor jer ne možete platiti ljudima da se bore.
Kada bi se i kako tvrtke trebale početi pripremati za to novo doba?
Za razliku od prošlih ratova, komercijalni je sektor u samome središtu meta sljedećeg rata u kibernetičkom prostoru. U ovom se slučaju kineska vlast optužuje da iz SAD-a godišnje otuđi oko 600 milijardi dolara intelektualnog vlasništva, a vjerojatno usporediv iznos i iz europskih zemalja te većine ostatka svijeta. Mislim da je oko 30 posto toga iz kibernetičkog prostora, ako se ne varam. Moguće je da griješim u postotku.
Tvrtke su, dakle, u središtu upotrebe kvantnog računala za krađu njihova intelektualnog vlasništva i zaključavanje njihovih sustava, tako da u slučaju sukoba ne mogu pružiti potporu svojim vladama. Tvrtke se moraju pripremiti odmah jer se nalaze u središtu sukoba, bile toga svjesne ili ne.
Umjetna inteligencija ima sve važniju ulogu u društvu. Znamo da je s nama već desetljećima, no kakvu ulogu ima u ubrzavanju tih prijetnji? Primjerice, kod automatiziranog prikupljanja podataka ili pronalaženja ranjivosti šifriranja, kako to s druge strane komplicira kvantnu obranu?
Jedna je od primjena umjetne inteligencije u razvrstavanju prikupljenih podataka. Posebice ondje gdje se, recimo, traži određeni tekst, u čemu su veliki jezični modeli zaista dobri. Kvantna bi računala mogla ubrzati sposobnost pretraživanja podataka.
Jedan je od blagoslova i izazova u slučaju Kine to što su prikupili toliko podataka da ih ne mogu sve pročitati. Međutim, vrlo učinkovit sustav umjetne inteligencije ili kvantni sustav umjetne inteligencije mogao bi brže pronaći ono što traže. Dakle, i umjetna je inteligencija svakako uključena.
A što je s obrambenom stranom?
Prije 10 ili možda već 15 godina Nacionalni institut za standarde i tehnologiju uvidio je da taj problem dolazi. Organizirali su međunarodni izazov za pronalazak novih algoritama koje kvantno računalo ne bi moglo razbiti. Standardizirali su četiri takva algoritma, mislim oko 2022. godine. Moja je tvrtka sve to vrijeme bila u procesu istraživanja i razvoja.
Na temelju tih algoritama izgradili smo postkvantnu autentifikaciju i postkvantnu razmjenu ključeva. Razmjena ključeva kod nas je vlasnička (proprietary). Na internetu, dakle, nema otvorenog koda (open-source) za razmjenu ključeva koja bi bila postkvantna, koja bi se mogla upotrebljavati danas i funkcionirati kako na mobilnim mrežama tako i, recimo, između podatkovnih centara.
Ono što je uistinu posebno kod naše razmjene ključeva i našeg protokola jest to što funkcionira i na mrežama s povremenim smetnjama ili padom kvalitete. Možete se njime koristiti u pustinji, na teretnom brodu usred oceana, putem Starlinka ili za slanje podataka između podatkovnih centara diljem zemalja brzinom optičkih vlakana bez gubitka kvalitete. Čak i da netko razvije razmjenu ključeva, potrebne su godine istraživanja i razvoja da bi ona funkcionirala u stvarnome svijetu.
Kako tehnologija koju ste razvili pomaže organizacijama u ispunjavanju novih standarda? Je li svijest o takvim napadima uopće prisutna, što vidite kada radite s tvrtkama?
Na to pitanje mogu odgovoriti na dva načina. Prvi je da tvrtke to ne bi trebale raditi kako bi zadovoljile standarde, nego kako bi spriječile vlastitu propast u budućnosti i zaštitile podatke svojih klijenata.
U trenutku kada se podaci o klijentima dešifriraju i objave na internetu... Recimo da želim da kineska tvrtka poput Alibaba Clouda postane vodeća u području računalstva u oblaku... Jedna bi od strategija mogla biti da razbijem podatke AWS-a i objavim ih na Redditu.
I onda svi napuste AWS ili napuste drugog pružatelja usluga u oblaku. Možete, dakle, vidjeti kako tvrtke stječu tržišni udjel pristupom mrkve i batine. Udarit će, ugrabiti i uhvatiti vas nepripremljene, zar ne? Na to se morate pripremiti već sada.
Morate zamisliti da su, kako sam rekao, njihovi poticaji usmjereni na promjenu statusa quo. Nisu usmjereni na održavanje stvari onakvima kakve jesu. I to je prvi dio: to biste trebali učiniti sa standardom ili bez njega. Drugi je dio taj da su vlade te koje uvijek potiču rano usvajanje.
U SAD-u postoji standard koji je Agencija za nacionalnu sigurnost (NSA) izdala za vlastite sustave i koji definira što se smatra sigurnim. NSA ne vrši pritisak na Europu ili bilo koga drugoga da upotrebljava njihov standard.
Riječ je o njihovoj sigurnosti, njihovu predsjedniku, vojnim brodovima i vojnim komunikacijama. Standard se naziva CNSA 2.0, već je na snazi i zahtijeva postkvantnu autentifikaciju, postkvantnu razmjenu ključeva, postkvantno masovno šifriranje i postkvantno sažimanje.
Imaju, dakle, iznimno visok standard. I u SAD-u ne znam ni za jednu tehnološku tvrtku koja ispunjava taj standard. Svi se koriste starom razmjenom ključeva jer nemaju novu, a mi imamo naše rješenje koje bih želio podijeliti s vama i koje je trenutačno jedino funkcionalno u Europi. Trenutačno je to jedini postkvantno šifrirani tunel ML-KEM-1024 u cijeloj Europi koji radi u Sloveniji. U zemlji trenutačno postoji samo jedan telefon koji je kompatibilan s njim. To je budućnost za Europu. I ako Europa prihvati privremeni standard, na kraju će završiti ovdje.
Dobra je vijest da je riječ o komercijalnom proizvodu i nismo ograničeni izvoznim kontrolama. Tako ga mogu prodavati i u drugim zemljama koje podupiru naše ciljeve u vezi s očuvanjem statusa quo.
Želite reći da se uz prava rješenja ne treba bojati sutrašnjice?
Podaci koji su snimljeni do trenutka kada počnete upotrebljavati naš proizvod izgubljeni su. No podaci od te točke nadalje, uz upotrebu našeg proizvoda, sigurni su.